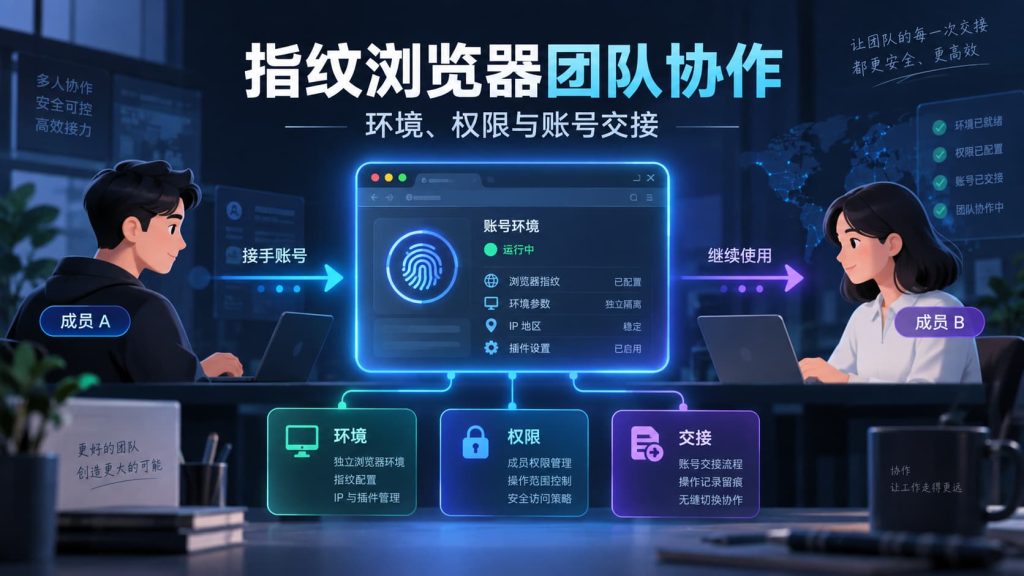
一个人管理几个账号时,事情通常比较简单。
谁创建的浏览器环境,谁继续使用;代理、登录状态和账号资料,也大多由同一个人维护。即使偶尔需要调整配置,只要自己知道改过什么,通常不会出现太大的协作问题。
但团队开始多人操作以后,情况会发生变化。
同一个账号可能上午由运营 A 处理,下午交给运营 B;管理员还要决定谁可以打开哪些账号、谁能修改环境配置,以及成员离开项目以后怎样收回权限。
这时,指纹浏览器团队协作就不再只是“把一个浏览器环境分享给同事”。
这里所说的浏览器环境,可以简单理解为一个账号长期使用的独立浏览器空间。里面会保存这个账号使用的浏览器设置、Cookie、登录状态、本地数据,以及与之配套的网络配置。
所以,当账号从 A 交给 B 时,真正需要交接的并不只有用户名和密码。
B 还需要知道应该打开哪个浏览器环境、继续使用什么网络设置、账号现在是否保持登录、上一位成员做到哪里,以及自己允许修改哪些内容。
如果这些信息仍然依赖群聊、共享表格和口头说明,团队人数一多,就很容易出现重复登录、代理被改、任务重复执行,甚至出了问题以后没人说得清最后一次重要修改发生在哪里。
真正有效的团队协作,是成员可以变化,但账号对应的浏览器环境、访问权限、当前状态和关键操作记录仍然能够连续管理。
指纹浏览器团队协作为什么不能只看“环境能不能共享”
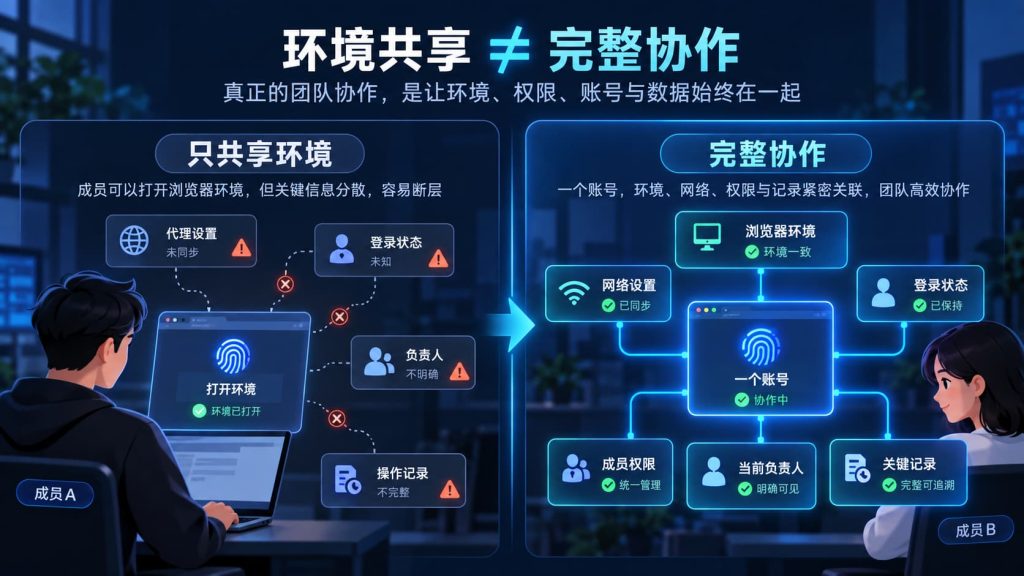
不少指纹浏览器都提供独立浏览器环境,也有产品支持团队成员共享环境。
对刚开始多人协作的团队来说,“能把环境交给另一个人打开”确实已经解决了一部分问题。
但环境共享只回答了一个问题:
另一个人能不能打开这个账号原来使用的浏览器?
真正开始协作以后,还会出现另外几个问题:
谁可以打开这个环境?
谁可以修改代理或浏览器设置?
换人以后,之前的登录状态还能不能继续使用?
上一名成员已经做过什么?
如果账号出现异常,能不能找到最近的重要修改?
因此,“能共享”与“能持续协作”之间还有一段距离。
一个已经使用了一段时间的账号,通常已经形成了一套比较固定的工作状态,包括:
- 对应的浏览器环境;
- 当前网络和代理设置;
- Cookie、登录状态和本地数据;
- 当前负责成员;
- 已完成和尚未完成的工作;
- 最近发生的重要配置变化。
换人以后,如果这些内容都需要重新配置,团队实际上只是把账号凭证交给了另一个人,并没有真正完成浏览器环境的交接。
先让账号长期对应一个主要浏览器环境
团队协作的第一步,不是先创建很多成员账号,而是先把账号和浏览器环境的关系管理清楚。
一个长期使用的账号,应该有相对固定的主要浏览器环境,并让网络设置和已有登录状态跟着这个环境持续保存。
也就是说,一个需要长期运营的账号,日常操作尽量回到原来的浏览器环境继续,而不是换一名成员,就重新创建一套临时配置。
这样做最大的价值,就体现在交接时。
运营 A 今天完成工作以后,运营 B 第二天继续打开原来的环境。已有的 Cookie、登录状态和本地数据仍然跟着这个环境保存,B 不需要重新猜这个账号之前用了什么配置,也不需要因为换人而重新建立一套浏览器状态。
这里使用“主要浏览器环境”,而不是“唯一环境”,是因为实际业务中可能存在测试、迁移或恢复等特殊情况。
真正需要避免的是:没有明确原因地让同一个长期账号在多个互不连续的环境之间来回使用。
对于长期多账号运营团队来说,环境数量当然重要,但更值得检查的是:
这个环境能不能稳定保存,换一个人以后还能不能从原来的状态继续工作。
同时需要明确,浏览器环境管理解决的是浏览器侧的工作状态问题。它不能改变账号本身的状态,也不能替代目标平台的规则和权限要求。
权限应该跟成员负责的工作走
团队只有两个人时,把所有环境都共享给所有成员,看起来最省事。
人员增加以后,这种方式很快就会带来问题。
例如,内容人员可能只需要操作自己负责的社媒账号,广告人员只需要进入广告相关环境,而管理员才需要调整成员权限、环境配置或者代理设置。
如果所有成员拥有完全相同的访问能力,那么一个原本只需要完成日常操作的人,也可能误改不属于自己负责范围的环境。
更合理的做法,是让成员只拥有完成自己工作所需要的权限。
不同产品对角色的名称并不一样,但可以先把权限理解成几类常见工作:
- 管理成员和分配环境;
- 使用指定环境进行日常操作;
- 检查任务结果和关键记录;
- 只查看状态,不修改重要设置。
真正需要确认的不是角色叫什么,而是三个更具体的问题:
这个人能看到哪些浏览器环境?
这个人可以对这些环境做什么?
这个人离开项目以后,权限能不能及时收回?
这三个问题比“支持多少种成员角色”更能判断一套团队协作功能是否真正有用。
尤其是涉及外包、临时成员或者频繁调整人员的团队,账号访问不应该建立在“密码已经发给他了”这种状态上。
成员负责的工作发生变化,访问范围也应该跟着变化。
账号交接不是说一句“以后你负责”
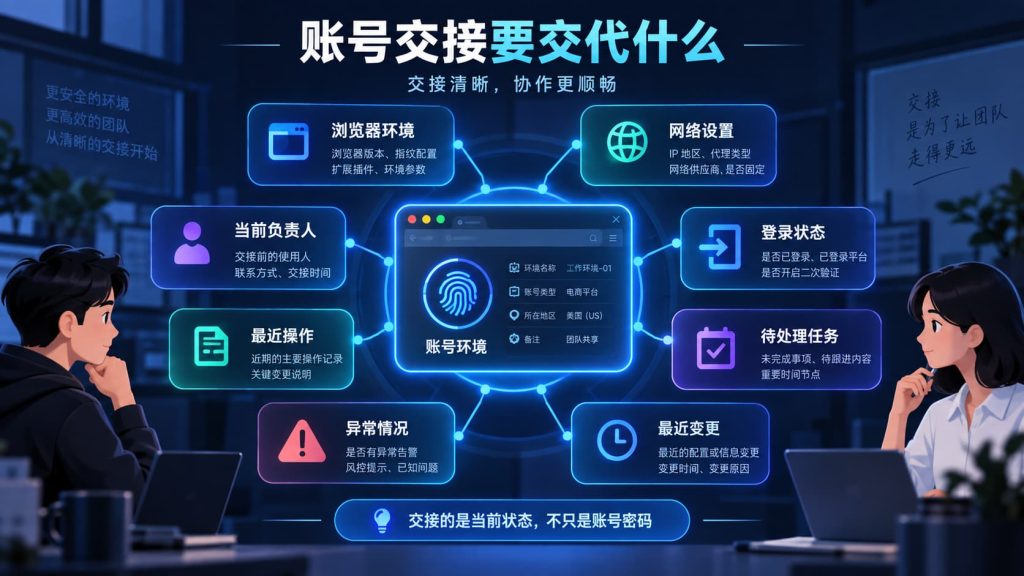
真正的交接,需要让下一名成员知道账号现在处于什么状态。
例如:
| 交接信息 | 接手成员需要知道什么 |
|---|---|
| 对应浏览器环境 | 应该打开哪个环境继续工作 |
| 当前负责人 | 目前由谁负责这个账号 |
| 网络设置 | 当前使用什么地区或代理配置 |
| 登录状态 | 是否已经登录,是否还需要人工验证 |
| 最近操作 | 上一次完成了什么 |
| 未完成任务 | 还有什么需要继续处理 |
| 异常情况 | 是否出现验证码、代理异常或页面异常 |
| 最近变更 | 谁修改过重要环境设置 |
这些信息不一定需要写成复杂的交接文档。
它们的作用只有一个:让第二个人接手以后,可以从当前状态继续,而不是重新调查这个账号之前发生过什么。
同时,交接记录并不意味着应该把所有敏感信息都复制出来。
密码、代理密码、完整 Cookie、认证密钥等内容,不应该因为“方便协作”就继续复制到共享表格、聊天工具或普通备注中。
团队真正需要交接的是账号当前的工作状态和责任信息,而不是制造更多敏感数据副本。
有操作记录,出了问题才知道从哪里开始查
多人协作中比较棘手的情况,往往不是一次操作失败,而是没人知道失败之前发生了什么。
例如:
“这个代理是谁换的?”
“昨天账号还能正常打开,后来谁修改过环境?”
“这个任务已经有人做过了吗?”
“成员权限是什么时候调整的?”
如果这些问题只能靠成员回忆,团队越大,排查成本就越高。
有用的操作记录不需要保存每一次点击。
更实际的做法,是让团队至少能够回答:
谁,在什么时间,对哪个账号环境,做了什么重要修改,结果怎样。
值得记录的通常包括:
- 成员权限变化;
- 代理或重要网络设置变化;
- 浏览器环境的重要配置修改;
- 任务执行成功或失败;
- 需要其他成员继续处理的异常。
这样账号出现问题以后,可以先沿着最近的重要变化往回查,而不是把整个环境从头检查一遍。
操作记录同样有边界。
密码、认证密钥、完整会话凭证等敏感内容,不应该直接写进普通日志。日志要保存的是能够帮助团队复盘的操作信息,而不是另一套账号凭证。
多人接手同一个账号时,哪些信息应该一起保留下来
到了多人持续接手账号的阶段,需要连续管理的已经不只是浏览器参数,而是:
浏览器环境、网络设置、登录状态、成员权限、当前负责人和关键操作记录。
这些信息如果不能一起延续,下一名成员即使能够打开浏览器环境,也可能不知道该从哪里继续。
这也是简单的“共享浏览器环境”逐渐不够用的地方。
Web4 Browser 在这里采用的方式,是由 AI 构建并持续维护可信浏览环境,让每个账号拥有独立、稳定、接近真实设备逻辑的浏览体验。
这里的“可信”,不是指浏览器参数越多越好,而是浏览器设置、网络位置、语言、时区等信息之间尽量保持合理一致,并在配置或网络条件发生变化后继续检查这些信息是否存在明显冲突。
在团队使用时,一个已经完成环境和网络配置的账号,不需要因为换了一名操作成员就重新创建环境。新的负责人可以继续使用原来的账号环境,并按照自己的权限完成后续工作;需要交接的重要任务结果和异常,也可以继续用于后续处理和复盘。
这里的 AI 主要参与浏览环境的生成、检查、校准和持续维护,并不意味着 AI 会替团队决定账号应该做什么,也不能改变账号状态或目标平台的规则。
如果团队已经从简单共享环境进入到多人维护、任务交接和结果复盘阶段,可以把团队协作与浏览器工作流作为一个评估入口。重点不是比较谁的 AI 功能更多,而是检查浏览器环境、成员权限、任务执行和关键记录能不能围绕同一个账号持续衔接。
团队实际交接一个账号,可以按这几步做
真正开始整理团队流程时,不必先建立一整套复杂制度。
选一个已经长期使用的账号,从头跑一次交接,就能很快发现目前的协作方式哪里最容易断。
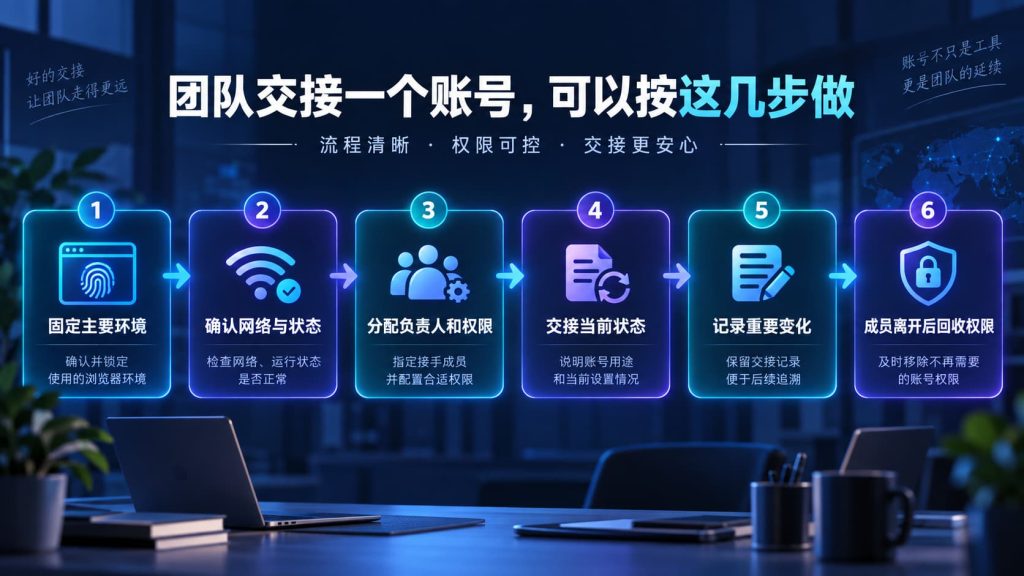
第一步:给账号确定固定的主要浏览器环境
先确认这个账号日常应该在哪个浏览器环境里继续使用。
不要因为换了成员,就随手为同一个账号再创建一套新的临时环境。
如果确实需要迁移、测试或恢复,应该明确知道为什么需要新的环境。
第二步:确认当前网络设置和账号状态
检查这个环境现在使用什么代理和地区配置,账号是否已经登录,有没有需要人工处理的验证或异常。
接手成员应该从已经确认的状态继续,而不是每次打开账号前重新配置一遍。
第三步:确定负责人和访问范围
确认谁负责日常操作,谁可以修改重要设置,谁负责审核,以及哪些成员只需要查看状态。
团队人数不多时也值得提前做。
因为协作开始混乱,往往不是团队突然从 2 人增长到 20 人,而是第三、第四个人加入后,大家仍然继续使用两个人时期的共享方式。
第四步:交接当前状态,不重新“搭一遍环境”
成员发生变化时,把现有浏览器环境、当前账号状态、最近完成的工作和待处理问题一起交给下一名负责人。
如果一次正常的人员交接总是需要重新配置浏览器、重新设置代理、重新导入 Cookie,那么首先应该解决环境保存和交接方式。
第五步:记录会影响后续判断的重要变化
不用记录所有浏览行为。
重点留下代理变化、权限调整、重要环境设置修改、任务失败和需要其他成员处理的异常。
这些记录的价值会在下一次排查问题时体现出来。
第六步:成员离开项目时,同时收回环境访问权限
人员离开项目以后,不只是退出群聊或者删除共享表格权限。
还应该检查:
- 还能不能打开原来的浏览器环境;
- 是否仍然拥有相关项目权限;
- 是否还保留不再需要的账号访问;
- 相关敏感凭证是否需要更新。
只有这些访问关系一起处理完,账号交接才真正结束。
什么情况下还不需要复杂的团队协作功能
并不是所有团队一开始都需要完整的角色权限、操作记录和任务协作系统。
如果目前只有一个主要操作人,账号很少在成员之间交接,也没有外包、审核或者多人接力处理任务,那么先把每个账号对应的浏览器环境和网络设置管理清楚,通常已经能够解决大部分问题。
复杂协作能力真正开始有价值,通常是在下面这些情况出现以后:
- 同一个账号经常由不同成员接手;
- 不同成员只能访问部分账号;
- 管理员需要知道重要设置是谁修改的;
- 工作需要跨班次或跨地区继续;
- 外包或临时成员需要获得有限权限;
- 成员离开后需要快速收回访问。
到了这个阶段,如果仍然主要依靠“共享账号+群聊说明+共享表格”维持工作,问题通常已经不再是浏览器能不能多开,而是账号状态能不能在团队内部连续传递。
判断现有的指纹浏览器团队协作方式是否真正可用,可以做一个很简单的测试:
把一个已经正常工作了一段时间的账号,从成员 A 交给成员 B。
如果 B 不需要重新创建浏览器环境,不需要重新猜之前的网络设置,只能访问自己应该操作的内容,同时知道 A 做到了哪里、还有什么需要继续,那么这套协作方式已经能够完成一次比较完整的账号交接。